


從5月12日開始,名為WannaCry或Wanna Decryptor的勒索蠕蟲開始在全球范圍內(nèi)瘋狂傳播,再一次喚起了數(shù)十億用戶對網(wǎng)絡安全的恐慌。此時此刻,作為儀表人,有個更加巨大的陰影出現(xiàn)在儀控君的心中:我們的工業(yè)控制系統(tǒng),包括DCS、SCADA、PLC這些系統(tǒng)和設備,信息安全方面真的沒有問題嗎?
真的安全嗎?
答案顯然是否定的。
2010年,伊朗納坦茲核設施遭到名為Stuxnet(震網(wǎng))蠕蟲病毒的攻擊,導致近1/5的離心機報廢。這種攻擊關鍵基礎設施控制系統(tǒng)需要周密的計劃、詳細的情報和不止一種侵入方法,因此基本可以說只有國家才可以發(fā)起這種攻擊。
然而,這只是一個開始。
隨著信息技術的進步,為了便于遠程管理,許多系統(tǒng)都與因特網(wǎng)鏈接,ICS軟件、設備和通信協(xié)議中的漏洞信息也比震網(wǎng)出現(xiàn)前更容易侵入,控制系統(tǒng)正變得越來越容易被攻擊。
2011年出現(xiàn)與震網(wǎng)非常類似的duqu木馬,duqu攻擊的目標主要是工控系統(tǒng),用于盜取私密信息。
2012年美國2個發(fā)電站遭到病毒攻擊,其中一起感染蔓延到了10個控制不同渦輪機的系統(tǒng),導致這家電廠系統(tǒng)停機三個星期。
2013年,名為Energetic Bear的組織對84個國家展開了18個月的攻擊,受害者多達上千家。攻擊目標主體是使用工控系統(tǒng)來管理電、水、油、氣和數(shù)據(jù)系統(tǒng)的機構,這些機構大多位于美國、西班牙、法國、意大利、德國、土耳其和波蘭等國家。
2014年,芬蘭信息安全廠商F-secure曝光了一種專門針對ICS/SCADA系統(tǒng)的惡意軟件Havex,它有能力禁用水電大壩、讓核電站過載,已經(jīng)有黑客利用它攻擊了歐美能源行業(yè)工控系統(tǒng)。
2015年,惡意軟件攻擊了德國鋼鐵企業(yè)的熔爐控制系統(tǒng),讓鋼鐵熔爐無法正常關閉。
時間到了2016年,聲名狼藉的震網(wǎng)又有了一個高仿版IRONGATE,專門用于攻擊西門子SCADA。同樣在2016年,更可怕的東西來了。
世界首個工控病毒問世
有人會說,震網(wǎng)(Stuxnet)不就是工控病毒嗎?震網(wǎng)也可以說是工控病毒,但這種工控病毒是不完全的。2016年之前的工控病毒需要依賴被感染的計算機才能傳播并感染PLC等工控設備,當然,把感染計算機移除即可紙質(zhì)病毒的傳播。
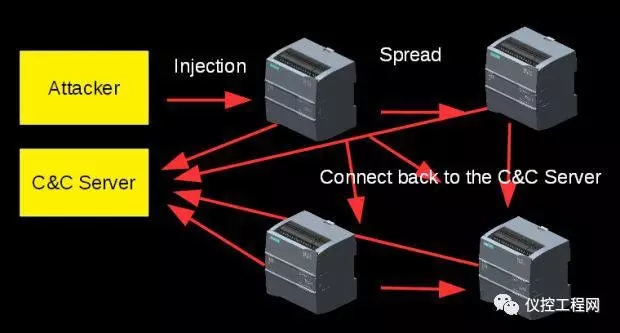
這種新病毒被成為PLC-Blaster,好消息是這款病毒是由安全公司的研究人員開發(fā),并僅處于概念驗證(POC)階段,壞消息是這個POC已經(jīng)被兩起獨立的研究測試認證,能夠以靜默模式實現(xiàn)端對端的攻擊。該病毒可以在西門子S7-1200 PLC之間像癌癥一樣的擴散,并在改編之后作用于其他系統(tǒng),而且還可以在代理鏈接中使用,作為立足點以進入基礎設施的網(wǎng)絡系統(tǒng)。也就是說,工控系統(tǒng)中一臺PLC被感染,就能很快擴散到整個系統(tǒng)。
同時,這種病毒非常難檢測到。這種蠕蟲病毒攻擊可以被PLC產(chǎn)生的電波頻率和真服所掩蓋,攻擊者可以通過石油管道入侵遠程站,判斷正常的頻率模式,然后重復用高頻率組件重復這些顛簸,以掩蓋攻擊破壞行為。
該研究成果已經(jīng)在去年亞洲黑帽大會上發(fā)布,感興趣的朋友可以在黑帽官方網(wǎng)站(www.blackhat.com)查看這些報告。
形式所迫之下,我國在工控安全領域,有哪些應對措施?
我國的應對措施
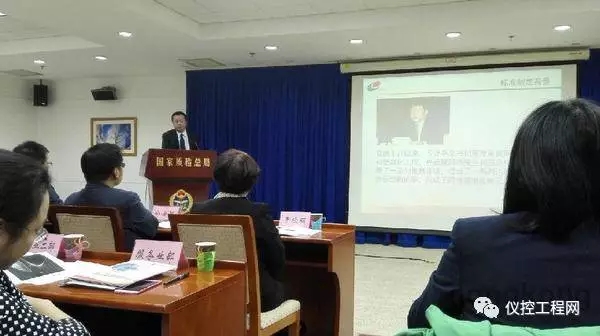
2016年10月13日,國家質(zhì)檢總局、國家標準委聯(lián)合召開新聞發(fā)布會。根據(jù)中華人民共和國國家標準2016年第17號公告,315項重要國家標準由國家質(zhì)量監(jiān)督檢驗檢疫總局、國家標準化管理委員會正式批準發(fā)布,并陸續(xù)實施。其中包括了由全國工業(yè)過程測量控制和自動化標準化技術委員會(SAC/TC124)秘書處組織國內(nèi)自動化領軍企業(yè)、科研院所專家以及來自鋼鐵、化工、石油、石化、電力、核設施等領域的行業(yè)用戶,結合DCS和PLC核心技術及工程實踐,自主制定的6項推薦性國家標準。分別是:
GB/T33007-2016《工業(yè)通信網(wǎng)絡 網(wǎng)絡和系統(tǒng)安全 建立工業(yè)自動化和控制系統(tǒng)安全程序》
GB/T33008.1-2016《工業(yè)自動化和控制系統(tǒng)網(wǎng)絡安全 可編程序控制器(PLC)》
GB/T33009.1-2016《工業(yè)自動化和控制系統(tǒng)網(wǎng)絡安全 集散控制系統(tǒng)(DCS) 第1部分:防護要求》
GB/T33009.2-2016《工業(yè)自動化和控制系統(tǒng)網(wǎng)絡安全 集散控制系統(tǒng)(DCS) 第2部分:管理要求》
GB/T33009.3-2016《工業(yè)自動化和控制系統(tǒng)網(wǎng)絡安全 集散控制系統(tǒng)(DCS) 第3部分:評估指南》
GB/T33009.4-2016《工業(yè)自動化和控制系統(tǒng)網(wǎng)絡安全 集散控制系統(tǒng)(DCS) 第4部分:風險與脆弱性檢測要求》。
上述全部標準的實施日期是今年5月1日
國內(nèi)企業(yè)典型案例
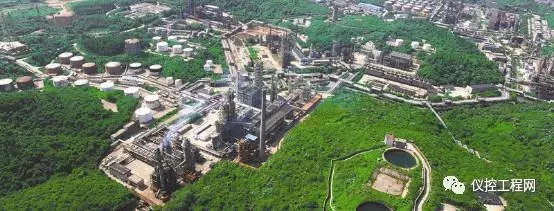
2014年底,荊門石化DCS控制系統(tǒng)網(wǎng)絡安全隔離項目順利通過驗收。該項目是荊門石化安全隱患重點治理項目,它的投用消除了DCS控制系統(tǒng)的信息安全隱患,提高了系統(tǒng)的安全防護能力。
近年來,荊門石化先后實施了ERP、MES 、實時數(shù)據(jù)庫等應用信息系統(tǒng),生產(chǎn)管理系統(tǒng)與DCS控制系統(tǒng)的網(wǎng)絡互連、數(shù)據(jù)交互越來越多,網(wǎng)絡安全管理的矛盾越來越突出,實施和投用DCS網(wǎng)絡安全隔離項目變得越來越迫切。
該項目共完成了2號蒸餾、制氫、焦化等13套裝置DCS控制系統(tǒng)的安全隔離系統(tǒng)實施,采用多芬諾(Tofino)工業(yè)網(wǎng)絡防火墻、CMP中央管理平臺安全管理平臺方案和OPC工業(yè)協(xié)議通訊網(wǎng)絡安全深度檢查等關鍵技術,實現(xiàn)了數(shù)采網(wǎng)絡與工業(yè)控制系統(tǒng)網(wǎng)絡之間通信可控、區(qū)域隔離、實時報警等功能,在數(shù)采網(wǎng)絡與工業(yè)控制網(wǎng)絡之間建立了有效隔離。


